

「タイムズカー」Webシステムへの不正アクセスで個人情報が流出
問題が発覚したのは9月25日。パーク24グループのタイムズモビリティが運営する「タイムズカー」のWebシステムで、外部からの不正アクセスが検知された。
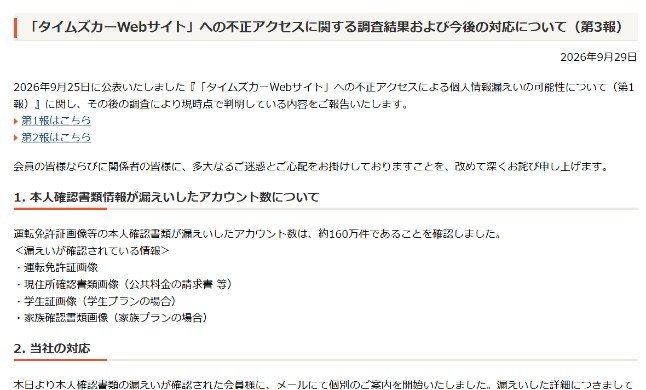
28日の発表によると、第三者に取得されたアカウント情報は約660万件。現在のタイムズカー会員だけでなく、退会した元会員や、申し込んだものの入会手続きを完了しなかった人や、法人向けの「タイムズビジネスサービス」の会員・退会者も含まれる。
流出した情報は対象者によって異なり、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報などだ。パスワードも含まれるが、同社によると復元できない形式で保存されていたという。クレジットカード情報の流出は確認されていない。
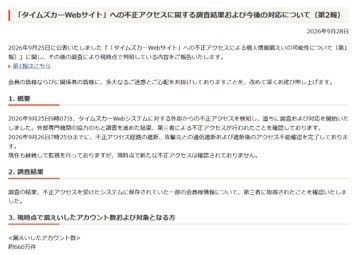
さらに翌29日、約160万アカウントでは、運転免許証や現住所確認書類、学生証、家族確認書類などの画像そのものが流出していたことも明らかになった。
ただ、今回の発表を見ても、自分が対象なのかすぐには判断できない人もいるだろう。「タイムズ」の名前で展開されるサービスが複数あるためだ。
経済部記者が説明する。
「街中の時間貸し駐車場は『タイムズパーキング』、カーシェアは『タイムズカー』、ポイントや優待を利用できる会員制度は『タイムズクラブ』です。一般には全部ひっくるめて『タイムズ』という印象が強いですが、それぞれ別のサービスなんです。
今回発表された対象は、タイムズカーとタイムズビジネスサービスの会員ら。駐車場(タイムズパーキング)を利用したことがあるだけで、流出対象になるという意味ではありません。
ややこしいのは、タイムズカーに入会すると、原則としてタイムズクラブにも自動入会することだ。『昔タイムズのカードを作った』という記憶だけでは、どちらの会員だったのか分からない人もいるでしょう」