



「世界最強のホワイトハッカー集団」を抱えながら…
「当社グループは2022年からセキュリティを経営の柱の1つとして強化してきました。取り組みは3つの観点で整理しております。まず、グループ全体で対策を進める体制、そしてそれを1人1人の行動に根付かせる理念、そして弱点を探し続ける技術です……」
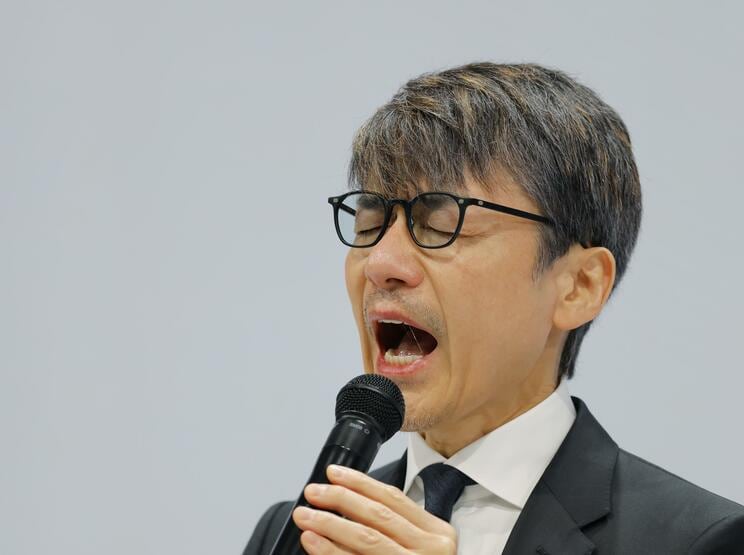
GMOインターネットで起きた外国為替証拠金取引(FX)の自動売買向けサーバーへの侵入事件。この事件について開かれた2日の会見では、持ち株会社GMOインターネットグループの安田昌史副社長が、これまでセキュリティにどれほど力を注いできたかを強調した。
しかし最後に「こうした対策をしていながら今回の事態が起きたことを大変重く受け止めております」と話し、取り組みが不十分だったことを逆に印象づけるものになった。
会見での説明によると、犯人は8月5日に顧客のサーバーに侵入。その後、盗んだ管理者アカウントでGMOの管理サーバーに侵入し、最大2万6739台の顧客サーバーにマルウェアを送り込んでFX取引で損失を出させたり、顧客データを抜き取ったりした。
GMO側は約2か月半もこれに気づけず、顧客からの指摘で10月20日に被害を確認。さらに約2年半前の2024年4月、グループ内のセキュリティ専門会社「GMOサイバーセキュリティbyイエラエ(以下イエラエ)」がシステムの脆弱性を指摘していたことも分かった。
GMO側は同年4月から5月にかけて緊急メンテナンスを4回行なっていたが、被害を防げなかったことへの疑問が相次いでいる。
会見では当然、イエラエが指摘したのになぜ被害を防げなかったのかという質問が相次いだ。
当時、自分には報告が上がっていなかったと説明した熊谷氏は、部下の対応について最初は「グループの判断基準はお客様の笑顔です。現場はおそらくそれがお客様に喜んでいただけるというふうに思って判断したと信じています」と説明。
曖昧な回答に対して記者が追及すると「なぜそういう判断をしたのかに関する検証はまだできてません」と言い始めた。
報告を受けていたという持ち株会社の山下浩史副社長も「(対策が)深さと速さの両面で不足しておりました。何が不足していたのかは今後検証してまいります」と言うだけで、具体的な説明はなかった。
山下氏は再発リスクがあるとしてイエラエの指摘内容も公表を拒んだが、11月7日にNHKが特ダネとして具体的な内容を報じた。
「システムの中で認証情報を管理する『アクティブディレクトリ』という機能を通じ管理者がすべての利用者の情報にアクセスできる状況になっており、不正アクセスを受ければ利用者の全情報が流出するおそれがあるとして『管理者権限を制限すべき』と指摘していたとの内容です。結局、管理者権限を奪われ顧客の情報が盗まれており、指摘が生かされなかったとNHKは報じました」(経済部記者)